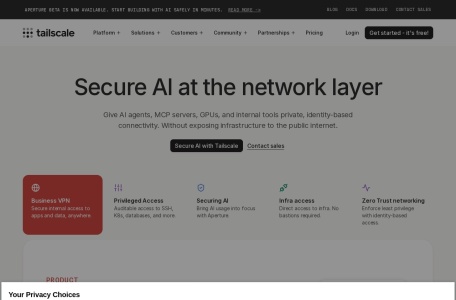



Tailscale翻译站点

2026-05-27发布 281 043

基于 WireGuard 的零配置异地组网工具,3 分钟组建虚拟局域网,安全远程访问家中 NAS 与私有云设备。

所在地:
加拿大
语言:
en
收录时间:
2026-05-27
TailscaleTailscale

一、网站简介

Tailscale 是一款基于 WireGuard 协议构建的现代化异地组网(Mesh VPN)工具,旨在让任何设备在任何网络环境下都能安全地互联互通。它通过自动 NAT 穿透、端到端加密和零信任安全模型,让用户无需公网 IP、无需配置防火墙即可将家中的 NAS、树莓派、服务器以及办公电脑组成一个虚拟局域网。Tailscale 的核心理念是“让网络变得透明”,无论是远程访问家中 NAS 上的文件、SSH 连接远程服务器,还是与异地团队共享内部服务,都能像在同一个路由器下一样简单。对于 Homelab 玩家来说,Tailscale 是远程管理私有云设备的首选方案。

二、公司背景

Tailscale 公司成立于 2019 年,总部位于加拿大多伦多,由前 Google 工程师 Avery Pennarun 等人联合创立。截至 2024 年,Tailscale 已完成 B 轮 1 亿美元融资,投资方包括 CRV 和 Insight Partners。公司团队成员来自 Google、Facebook、Amazon 等顶级科技企业,在分布式系统和网络安全领域拥有深厚积累。Tailscale 的客户端代码以 BSD 许可开源,控制服务端采用商业授权,其技术已被 Instacart、VersaBank 等企业用于生产环境。作为 WireGuard 生态中最成功的商业化产品,Tailscale 在全球拥有数百万活跃设备。

三、核心功能

  • 零配置异地组网:安装客户端后使用 Google/Microsoft/GitHub 账号一键登录,设备自动加入 Tailnet 网络,无需手动配置 IP、路由或防火墙规则。系统自动处理 NAT 穿透和连接迁移。
  • 基于 WireGuard 的端到端加密:所有节点间通信采用 WireGuard 协议加密,支持自动密钥轮换。Tailscale 在用户态实现了 WireGuard,兼容性更广,同时保持极高的传输效率。
  • MagicDNS 域名解析:网络内每台设备自动获得一个易记的域名(如 raspberrypi.tailnet-name.ts.net),无需记忆 IP 地址即可通过主机名访问任意设备上的服务。
  • ACL 访问控制策略:通过 JSON 或 WebUI 定义精细的访问规则,可基于用户身份、设备标签、端口范围等控制谁能访问哪些服务,实现零信任网络架构。
  • Subnet Routing 子网路由:允许将 Tailnet 网络桥接到物理局域网,使远程设备能够访问内网中不支持安装 Tailscale 的打印机、IP 摄像头等传统设备。
  • Funnel 公网暴露:免费版支持将 Tailnet 内的 HTTP/HTTPS 服务通过 Tailscale Funnel 安全地暴露到公网,获得一个公开可访问的域名,适合临时分享开发中的 Web 应用。

四、网站特点

  • 极低上手门槛:与自建 VPN、配置端口转发等传统方案相比,Tailscale 的安装和组网过程通常只需要 3 分钟,对网络知识要求极低。
  • DERP 中继保障连通性:当 P2P 打洞失败时,Tailscale 自动通过全球分布的 DERP(Designated Encrypted Relay for Packets)中继服务器转发流量,确保任何网络环境下都能连通。
  • 生态集成丰富:支持与 GitHub Codespaces、GitPod、Coder 等远程开发环境集成,也可通过 API 实现自动化网络管理,满足 DevOps 场景需求。
  • 免费额度慷慨:个人用户可免费连接最多 20 台设备(Tailscale Funnel 也包含在内),对于绝大多数 Homelab 玩家完全够用。

五、适用人群

  • Homelab 与 NAS 玩家:随时随地通过手机或笔记本访问家中 NAS 上的文件、Docker 容器管理面板(如 Portainer)、Jellyfin 影音库等私有服务。
  • 远程办公者:安全访问公司内网的开发服务器、数据库、CI/CD 流水线,无需传统 VPN 的复杂配置。
  • 分布式开发团队:将分布在不同云平台和物理位置的服务器组成一个扁平网络,简化微服务之间的通信。
  • 物联网与边缘计算:远程管理部署在各地的树莓派、NUC 等边缘设备,进行固件更新、日志收集和状态监控。

六、应用场景

  • 远程管理家中 NAS:出差在外时,手机通过 Tailscale 直接访问家中群晖 DSM 管理界面,上传照片、下载文档,或通过 SMB 协议挂载共享文件夹,体验如同在家中的局域网。
  • 异地联机游戏:与朋友组建虚拟局域网,玩 Minecraft、Terraria 等支持 LAN 联机的游戏,无需租用公网服务器或配置复杂的端口转发。
  • 远程开发与调试:将本地 IDE 连接到远程服务器上的开发环境,或通过 VS Code Remote 直接编辑 Tailnet 中另一台机器上的代码,享受低延迟的开发体验。
  • 多地点服务器集群:将阿里云、腾讯云和家中物理服务器纳入同一个 Tailnet,通过内网 IP 互相通信,避免公网暴露数据库端口带来的安全风险。

七、常见问题(FAQ)

Q:国内网络环境下能直接访问 Tailscale 官网和正常使用吗?
A:Tailscale 官网和默认 DERP 中继服务器均位于海外,国内网络环境下可能无法直接打开官网,需在特定网络环境下访问。但 Tailscale 客户端本身可以正常运行,且支持自建 DERP 中继服务器来改善国内节点间的连接延迟。

Q:Tailscale 免费版有哪些限制?
A:免费版最多支持 20 台设备(包括手机、电脑、服务器等),支持 1 个子网路由,MagicDNS 和 Funnel 功能均可使用,但不支持自定义 DERP 服务器和 ACL 中的高级用户组功能。对于个人 Homelab 玩家通常足够。

Q:Tailscale 与 WireGuard 是什么关系?
A:Tailscale 在用户态重新实现了 WireGuard 协议,底层加密通信完全基于 WireGuard。不同之处在于 Tailscale 自动管理密钥交换、NAT 穿透和路由分发,而原生 WireGuard 需要手动配置每个对等节点。可以理解为 Tailscale 是 WireGuard 的“自动化管理层”。

Q:Tailscale 的中继流量会被官方看到吗?
A:不会。DERP 中继服务器仅转发已加密的 WireGuard 数据包,由于 Tailscale 采用端到端加密,中继节点无法解密数据内容。用户也可以部署私有 DERP 服务器来彻底掌控中继链路。

八、类似网站

  • ZeroTier:功能相似的虚拟局域网工具,支持自建 Moon 和 Planet 服务器,开源程度更高。
  • Headscale:Tailscale 控制服务器的开源实现,允许用户完全自托管 Tailscale 的后端服务。
  • Netmaker:基于 WireGuard 的开源网络管理平台,部署灵活,性能优异,适合企业自建。

数据统计

数据评估

Tailscale浏览人数已经达到281,如你需要查询该站的相关权重信息,可以点击"5118数据""爱站数据""Chinaz数据"进入;以目前的网站数据参考,建议大家请以爱站数据为准,更多网站价值评估因素如:Tailscale的访问速度、搜索引擎收录以及索引量、用户体验等;当然要评估一个站的价值,最主要还是需要根据您自身的需求以及需要,一些确切的数据则需要找Tailscale的站长进行洽谈提供。如该站的IP、PV、跳出率等!

关于Tailscale特别声明

本站Eyosc Nav提供的Tailscale都来源于网络,不保证外部链接的准确性和完整性,同时,对于该外部链接的指向,不由Eyosc Nav实际控制,在2026-05-27 17:43收录时,该网页上的内容,都属于合规合法,后期网页的内容如出现违规,可以直接联系网站管理员进行删除,Eyosc Nav不承担任何责任。

相关导航