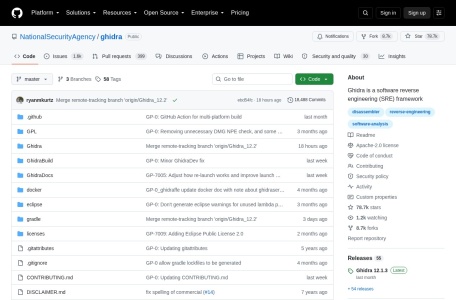
一、网站简介
Ghidra是由美国国家安全局(NSA)研究理事会开发并开源的软件逆向工程(SRE)框架。它提供了一套功能完备的二进制代码分析工具集,核心能力包括反汇编、反编译、程序结构图绘制、脚本自动化分析等。Ghidra解决了逆向工程师和安全研究人员长期面临的两个关键痛点:一是商业逆向工具(如IDA Pro)价格极其昂贵(数千美元/年),个人和小团队难以负担;二是逆向分析往往需要多人协作,而传统工具缺乏良好的团队协作机制。Ghidra的出现被业界视为逆向工程领域的“地震级事件”——NSA将内部开发十余年的顶级工具完全免费开源,直接拉低了逆向工程的技术门槛。
二、公司背景
Ghidra由美国国家安全局(NSA)的研究理事会(Research Directorate)开发,最初是NSA内部用于分析恶意软件、漏洞和间谍工具的秘密武器。2019年在RSA安全大会上,NSA出人意料地宣布将Ghidra以Apache 2.0开源协议公开发布,并在GitHub上托管完整源代码。这一举动震惊了全球安全界。NSA表示,开源Ghidra的目的是为网络安全社区提供一个强大的分析平台,帮助防御者更好地理解和应对恶意软件威胁。Ghidra基于Java编写,支持Windows、macOS和Linux三大平台,目前由NSA和开源社区共同维护迭代,最新版本已更新至11.x系列。
三、核心功能
- 反汇编与反编译(Disassembly & Decompilation):Ghidra能够将x86/x64、ARM、MIPS、PowerPC等数十种处理器架构的机器码反汇编为汇编语言,并进一步反编译为类C语言的高级伪代码。其反编译器质量极高,生成的伪代码可读性强、逻辑清晰,在多数场景下可与商业软件IDA Pro的Hex-Rays反编译器媲美。
- 程序结构图可视化(Graphing):自动生成函数的控制流图(CFG)、调用关系图(Call Graph)和程序模块的依赖关系图。图形界面支持交互式拖拽、缩放和节点展开,帮助分析师快速理解程序的整体结构和函数之间的调用逻辑。
- 协作式逆向分析(Collaborative Analysis):这是Ghidra的独特优势。团队可以搭建Ghidra Server,多人同时对同一个二进制文件进行逆向分析。每个分析师添加的注释、重命名、类型定义等操作会实时同步给团队其他成员,解决了大型逆向项目中的协作瓶颈。
- 脚本自动化与插件扩展:支持使用Python(Jython)或Java编写自动化分析脚本,可对二进制文件进行批量处理、自动化模式搜索、自定义代码审计等。Ghidra的插件API设计精良,社区已贡献了大量实用扩展插件。
- 二进制差分比较(Version Tracking):可将同一软件的两个不同版本(如补丁前后)的二进制文件进行对比,自动识别出被修改、新增或删除的函数,这在分析安全补丁和漏洞差异时非常重要。
- 调试器集成(Debugger):Ghidra 11.x版本开始集成原生调试器,支持在Windows(通过dbgeng)和Linux(通过GDB)平台上对目标程序进行动态调试,结合静态分析结果实现动静结合的分析能力。
四、网站特点
- NSA出品、完全免费开源:由全球最顶尖的情报机构之一NSA开发,代码质量和功能设计经过了十余年的内部实战检验,并以完全免费的姿态开源给全球安全社区,堪称“降维打击”。
- 反编译器媲美商业工具:Ghidra的反编译器被认为是其最强大的功能模块。在多项第三方评测中,其生成的伪代码质量与IDA Pro的Hex-Rays反编译器不相上下,甚至在部分场景(如ARM64架构、C++类恢复)中表现更优。
- 原生团队协作:Ghidra Server的设计使多人同时分析同一项目成为可能,这是IDA Pro等传统工具所不具备的原生能力,特别适合企业级恶意软件分析团队和安全研究机构。
- 活跃的开源社区:自开源以来,Ghidra在GitHub上获得了超过5万星标,社区贡献了大量扩展脚本、处理器模块和分析插件,已形成繁荣的生态系统。
五、适用人群
- 恶意软件分析师:对捕获的恶意样本进行静态逆向分析,还原其核心逻辑、提取C2通信协议、理解其加密算法和反分析技巧。
- 漏洞研究人员:通过逆向分析软件补丁(Patch Diffing),发现被修复的漏洞细节,进而开发PoC或进行1day漏洞利用研究。
- 软件安全审计人员:对闭源商业软件或固件进行二进制层面的安全审查,发现后门、硬编码密钥或缓冲区溢出等安全缺陷。
- CTF竞赛选手:Ghidra是解逆向工程类CTF题目的利器,其免费特性使其成为学生和独立选手的首选逆向工具。
六、应用场景
- 场景一——APT恶意软件深度分析:某威胁情报团队捕获了一个疑似APT组织使用的后门程序。分析师使用Ghidra对该样本进行反编译,通过分析其字符串解密函数和网络通信逻辑,成功还原了C2协议格式和加密算法,提取出域名生成算法(DGA)的种子参数,为该APT组织的追踪和防御提供了关键情报。
- 场景二——补丁差异分析挖掘1day漏洞:某安全研究员下载了微软某月安全更新的补丁前后两个版本的dll文件,在Ghidra中使用Version Tracking功能自动识别出被修改的4个函数。逐一分析后发现其中一个函数的边界检查被加强,逆向推断出原始代码存在缓冲区溢出漏洞,开发出了针对未打补丁系统的PoC。
- 场景三——IoT设备固件安全审计:某安全团队对一款智能路由器的固件进行安全审计。使用Ghidra加载固件中的ARM二进制文件,反编译后发现Web管理界面的认证函数存在硬编码的后门密码,且来自WAN口的请求未做来源验证。团队及时向厂商报告了该高危漏洞。
- 场景四——团队协作分析大型恶意软件:某跨国企业安全部门需要分析一个包含数十个模块的复杂勒索软件。团队部署了Ghidra Server,5名分析师同时分工分析不同模块,通过共享注释和类型定义高效协作,仅用3天就完成了全面分析报告。
七、常见问题(FAQ)
Q:Ghidra官网(ghidra-sre.org)在国内能否直接访问?
A:由于Ghidra由美国国家安全局(NSA)运营,其官方网站托管在海外,国内网络环境下可能无法直接打开。用户可通过GitHub上的官方仓库(github.com/nationalsecurityagency/ghidra)获取最新版本和源代码,该仓库在国内可以正常访问。
Q:Ghidra和IDA Pro哪个更好?
A:两者各有优势。IDA Pro拥有更成熟的生态系统、更多的第三方插件、更广泛使用的数据库格式(.idb),在专业逆向工程师中的用户基础更大。Ghidra的优势是完全免费、反编译器质量极高、原生支持团队协作和版本追踪。对于预算充足的场景,两者可互补使用;对于个人学习者和开源项目,Ghidra是毫无疑问的首选。
Q:Ghidra需要什么样的计算机配置?
A:Ghidra基于Java开发,需要安装JDK 17或更高版本。分析大型二进制文件(如超过100MB的固件)时建议配备16GB以上内存。对CPU没有特殊要求,但SSD硬盘可显著加快项目加载速度。
Q:使用Ghidra逆向分析商业软件是否合法?
A:这取决于所在国家/地区的法律和具体用途。在中国大陆,出于安全研究和学习目的对软件进行逆向分析通常被视为合理使用,但用于商业竞争、破解软件授权或窃取知识产权则可能违法。建议在使用前了解相关法律法规。
八、类似网站
- IDA Pro(Hex-Rays):商业逆向工程的行业标杆,拥有Hex-Rays反编译器和最丰富的插件生态,但价格高昂(数千美元/年)。
- Binary Ninja:新兴的商业逆向分析平台,界面现代、API友好,性价比介于Ghidra和IDA之间,近年来发展迅速。
- radare2 / rizin:开源的命令行逆向工程框架,高度可定制,适合脚本化分析和嵌入式设备场景。